
Если вы задаетесь вопросом, как настроить HTTPS для MVP, короткий ответ такой: на Vercel и Railway SSL включается сам, без единого клика, а на Timeweb сертификат Let's Encrypt заказывается в панели за 5-10 минут. Разбираемся ниже, что делать в каждом случае и почему браузер иногда все равно пишет «соединение не защищено», даже если сертификат стоит.
TL;DR. Vercel и Railway выпускают SSL-сертификаты Let's Encrypt автоматически при подключении домена, вручную ничего заказывать не нужно. Timeweb требует одного действия в панели «Домены и SSL». Частая причина предупреждения браузера — не сам сертификат, а mixed content: HTTP-ресурсы на HTTPS-странице. В статье: пошагово по трем платформам, таблица сравнения и готовый промпт для поиска mixed content в коде.
Зачем вообще нужен HTTPS на MVP, а не только на боевом сайте?
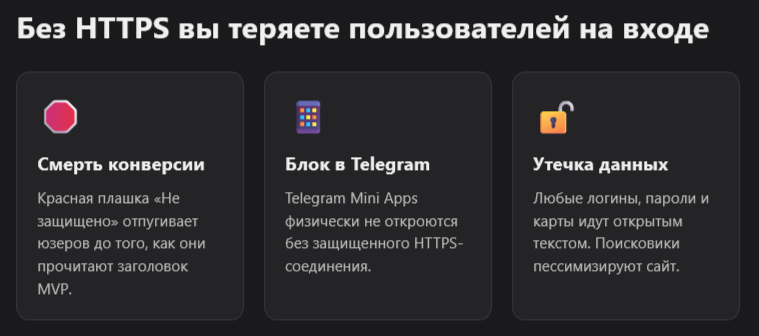
Без HTTPS браузер помечает сайт как небезопасный уже на первом визите, и часть посетителей уходит, не дочитав даже заголовок.
Chrome и Яндекс.Браузер показывают предупреждение «Незащищено» рядом с адресной строкой любого HTTP-сайта. Для формы регистрации или оплаты это прямая потеря конверсии: пользователь видит красную плашку и закрывает вкладку, даже не прочитав, что вы предлагаете. Telegram Mini App вообще не откроется без HTTPS — платформа требует защищенное соединение как обязательное условие.
Дело не только в доверии. Поисковые системы учитывают наличие SSL при ранжировании, а без шифрования любые данные — логин, пароль, номер карты — идут по сети открытым текстом. Для MVP, который вы тестируете на живых пользователях уже в первую неделю, это не опциональная настройка на будущее, а часть базовой готовности продукта к запуску.
Как включить HTTPS на Vercel без ручной настройки?
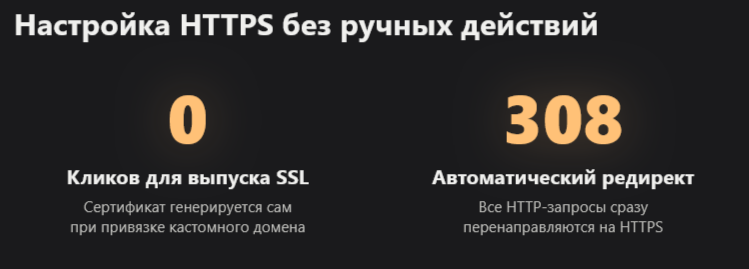
На Vercel HTTPS включен для каждого деплоя по умолчанию, сертификат выпускается автоматически и его нельзя отключить даже при желании.
Каждый деплой на Vercel обслуживается по HTTPS, а CDN сам генерирует SSL-сертификаты для всех уникальных URL <cite index="8-1">и автоматически перенаправляет любые HTTP-запросы на HTTPS через код ответа 308</cite>. Это касается и системных доменов вида your-project.vercel.app, и подключенных кастомных доменов.
Платформа поддерживает TLS 1.2 и TLS 1.3 <cite index="8-1">, а также оба механизма возобновления TLS-сессии — Session Identifiers и Session Tickets</cite>, так что с точки зрения безопасности соединения настраивать вручную действительно нечего. Единственное, что нужно сделать самому, это привязать домен во вкладке Domains проекта и подождать, пока Vercel проверит DNS-записи. Сертификат выпускается сразу после этого, отдельная кнопка «заказать SSL» в интерфейсе просто отсутствует.
Если у вас Enterprise-тариф и требования безопасности компании обязывают использовать свой сертификат, Vercel позволяет загрузить кастомный SSL вручную. Для обычного MVP это не нужно.
Как подключить SSL на Railway к кастомному домену?
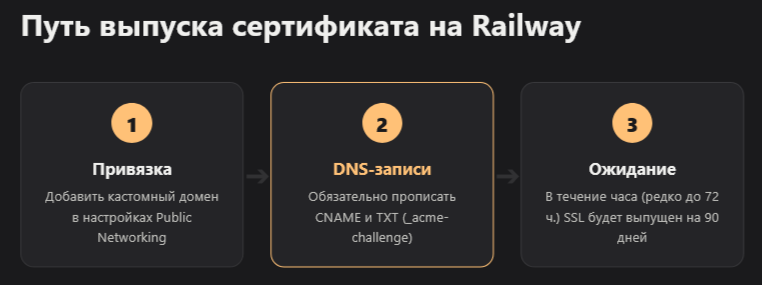
Railway выпускает Let's Encrypt-сертификат автоматически в течение часа после привязки домена, продлевает его сам и не поддерживает загрузку сторонних сертификатов.
Любой кастомный домен на Railway автоматически становится доступен по HTTPS <cite index="19-1">, платформа выдает сертификаты Let's Encrypt с ключами RSA 2048 бит сроком действия 90 дней и продлевает их сама, когда до истечения остается 30 дней</cite>. Обычно сертификат появляется в течение часа после того, как вы пропишете нужные DNS-записи, но в редких случаях процесс занимает до 72 часов.
Порядок действий: в настройках сервиса откройте Networking → Public Networking, добавьте домен, скопируйте у Railway значения CNAME и TXT-записи и внесите их у регистратора домена. TXT-запись для _acme-challenge обязательна, без нее выпуск сертификата не подтвердится, особенно для wildcard-доменов.
Если домен проксируется через Cloudflare, важный нюанс: <cite index="19-1">SSL/TLS-режим в Cloudflare нужно ставить Full, а не Full Strict</cite> — второй вариант ломает выдачу сертификата в момент его обновления. Railway при этом не принимает собственные сторонние сертификаты — платформа выпускает их сама, и это единственный поддерживаемый путь.
Как заказать SSL Let's Encrypt в панели Timeweb?
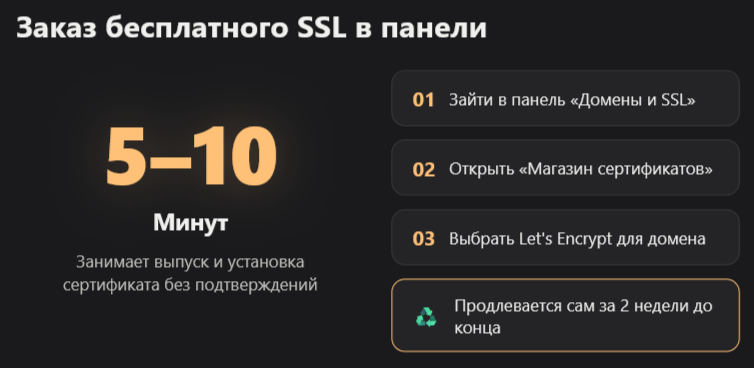
В Timeweb бесплатный сертификат Let's Encrypt заказывается в разделе «Домены и SSL» в два клика, устанавливается за 5-10 минут и продлевается сам за две недели до истечения срока.
В отличие от Vercel и Railway, Timeweb — классический хостинг, поэтому SSL здесь заказывают руками. Заходите в панель управления, открываете раздел «Домены и SSL» → «SSL-сертификаты» → «Магазин сертификатов» и выбираете Let's Encrypt. <cite index="29-1">Для заказа достаточно указать домен, e-mail администратора не требуется</cite>, а сертификат <cite index="29-1">выпускается и устанавливается за 5-10 минут без дополнительных подтверждений</cite>.
Продление тоже не требует внимания: <cite index="29-1">бесплатные сертификаты Let's Encrypt продлеваются автоматически за две недели до истечения срока</cite>. Единственная точка внимания — если позже захотите платный сертификат вроде AlphaSSL или Timeweb Pro, для его продления понадобится почтовый ящик с именем admin, administrator, hostmaster, webmaster или postmaster на вашем домене — так центр сертификации подтверждает, что продление запрашивает владелец.
Если у вас VDS с панелью ISPmanager, сертификат можно выпустить прямо на этапе добавления домена, а для wildcard-версии придется добавить TXT-запись _acme-challenge в DNS вручную через раздел «Домены и SSL» самого Timeweb Cloud.
Vercel Railway и Timeweb — таблица различий по SSL
| Платформа | Как выпускается сертификат | Срок действия | Что делать вручную |
|---|---|---|---|
| Vercel | Автоматически при подключении домена | Обновляется прозрачно | Ничего, кроме привязки домена |
| Railway | Автоматически, Let's Encrypt | 90 дней, автопродление за 30 дней | Прописать CNAME и TXT-запись |
| Timeweb (хостинг) | По заказу в панели, Let's Encrypt | 90 дней, автопродление за 2 недели | Заказать в «Домены и SSL» один раз |
Максим: «Мог просто засесть до пяти ночи и просто там править одну какую-то функцию, которая не работала. Если бы не терпение — в моменте я уже испотел, и мне хотелось просто всё это закрыть. Но я понимал, что это можно решить и нужно решить, чтобы идти дальше.»
Почему браузер пишет «соединение не защищено» даже с установленным сертификатом?
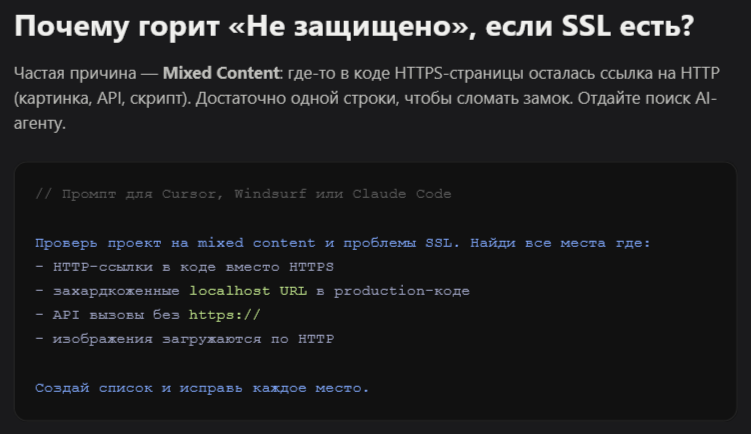
Чаще всего причина не в сертификате, а в mixed content: HTTPS-страница подгружает хотя бы один ресурс по HTTP, и браузер блокирует весь замок целиком.
Это самая частая проблема после переезда на HTTPS. Сертификат установлен и валиден, а браузер все равно предупреждает — потому что где-то в коде остались захардкоженные ссылки на http://, старые изображения с внешнего CDN без https:// или API-запросы на localhost, которые в проде указывают на незащищенный адрес. Достаточно одной такой строчки, и Chrome покажет перечеркнутый замок.
Найти это руками в проекте на пару тысяч файлов долго и утомительно. Быстрее — отдать задачу AI-агенту в Cursor, Windsurf или Claude Code с четким промптом:
Проверь проект на mixed content и проблемы SSL. Найди все места где:
HTTP-ссылки в коде вместо HTTPS
захардкоженные localhost URL в production-коде
API вызовы без https://
изображения загружаются по HTTP
Создай список и исправь каждое место.
Для проверки итогового результата используйте SSL Labs — сервис показывает конкретные ошибки конфигурации и присваивает соединению оценку от A до F, если что-то настроено некорректно.
Типичные ошибки при настройке SSL для MVP
| Симптом | Вероятная причина | Что проверить |
|---|---|---|
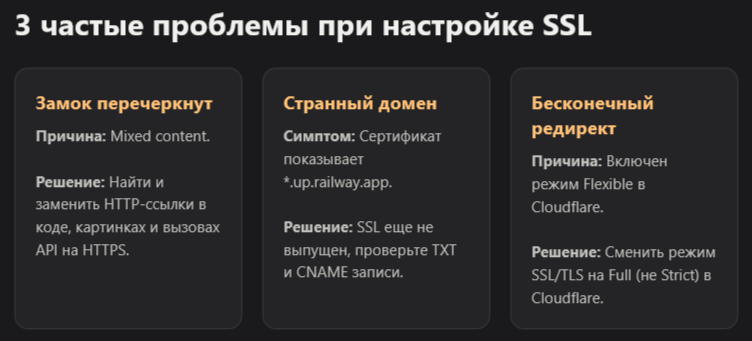
| Замок перечеркнут при валидном сертификате | Mixed content | HTTP-ссылки в коде, картинках, API |
| Сертификат показывает *.up.railway.app вместо своего домена | Сертификат еще не выпущен | CNAME и TXT-запись в DNS |
| Бесконечный редирект на Cloudflare | Режим Flexible вместо Full | SSL/TLS-настройки в Cloudflare |
| Ошибка через 90 дней после запуска | Не сработало автопродление | Статус услуги SSL в панели хостинга |
Vercel Railway или Timeweb: что выбрать под конкретный MVP
Для чистого фронтенда или Next.js-проекта Vercel закрывает вопрос HTTPS полностью и без настроек. Для бэкенда на своем сервере или полноценного контейнера — Railway дает то же самое удобство, но с большей гибкостью по инфраструктуре. Timeweb стоит выбирать, если проект уже живет на классическом хостинге или VDS и переезжать пока не планируете: там SSL добавляется одним действием в привычной панели.
Вопрос HTTPS обычно всплывает уже после того, как MVP собран и его нужно показать первым пользователям. Если на этом этапе всплывают и другие технические нестыковки в проекте, полезно свериться с каталогом AI-инструментов VibeCoderz или обсудить архитектуру с агентом под задачи devops.
Частые вопросы про HTTPS для MVP
Нужно ли платить за SSL для MVP?
Нет, для запуска MVP достаточно бесплатного Let's Encrypt — его дают Vercel и Railway автоматически, а на Timeweb он заказывается в панели без оплаты.
Сколько времени занимает подключение HTTPS?
На Vercel — сразу после привязки домена. На Railway — обычно до часа, изредка до 72 часов. На Timeweb — 5-10 минут после заказа в панели.
Почему сертификат выпустился, а сайт все равно показывает предупреждение?
Почти всегда это mixed content — HTTP-ресурс внутри HTTPS-страницы. Проверьте картинки, скрипты и API-запросы на захардкоженный http://.
Можно ли использовать свой SSL-сертификат вместо автоматического?
На Railway нельзя, платформа выпускает сертификаты только сама. На Vercel — только на Enterprise-тарифе. На Timeweb можно загрузить сторонний сертификат вручную в любое время.
Что будет, если сертификат не продлится вовремя?
Браузер начнет показывать ошибку недоверенного соединения. У Railway и Timeweb автопродление встроено и срабатывает заранее, но статус стоит иногда проверять в панели, особенно если домен проксируется через Cloudflare.
Нужен ли SSL, если MVP еще не показывали пользователям?
Да, если тестируете форму регистрации, оплату или Telegram Mini App — эти сценарии требуют HTTPS независимо от количества пользователей.
Как понять, что с SSL все в порядке технически, а не просто «нет предупреждения»?
Прогоните домен через SSL Labs — сервис укажет версию TLS, срок действия сертификата и конкретные ошибки конфигурации, если они есть.
Обновлено: октябрь 2026.