Плагин для агента стоит ставить только тогда, когда он даёт доступ к тому, чего у модели нет в принципе: свежим данным, конкретному API, документации, которая не попала в обучение. Если плагин просто упаковывает знакомую модели информацию в кнопку установки, чаще всего то же самое даст обычный текстовый промпт. Разберём честный критерий выбора, пять категорий, которые реально экономят время, и одну категорию, которая чаще всего маркетинг.
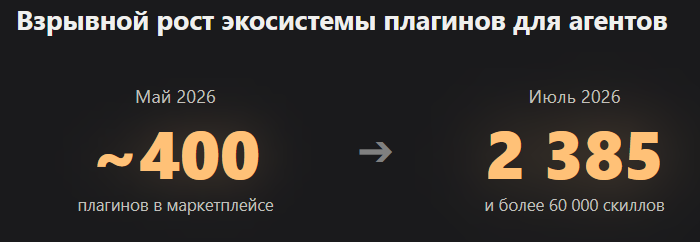
Экосистема плагинов для Claude Code выросла с нуля до сотен тысяч установок за год: в мае 2026 официальный маркетплейс Anthropic насчитывал около 400 плагинов и 2800 скиллов, к июлю независимый каталог Skillselion фиксировал уже 2385 плагинов и больше 60 000 скиллов. При этом часть из них дублирует друг друга, а часть создаёт дыру в безопасности вместо пользы.
Как понять что плагин реально нужен агенту
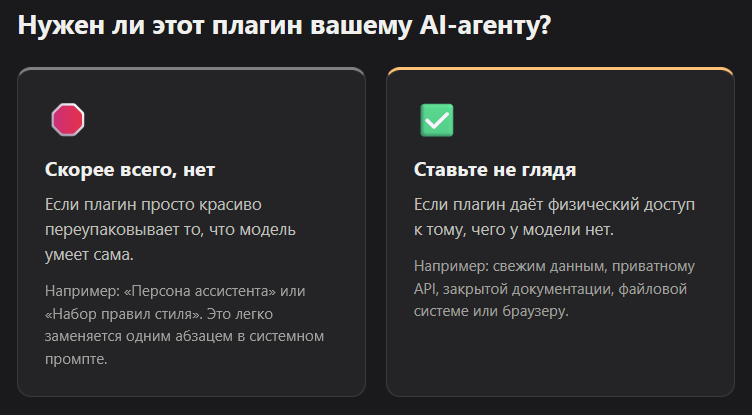
Плагин оправдывает установку, если даёт доступ к данным или функциям, которых у модели нет из коробки: свежая цена, специфичный внутренний API, документация библиотеки, вышедшей после обучения. Если он просто красиво переупаковывает то, что можно получить промптом, ставить его не обязательно.
Гайд по плагинам Claude Code от Scrimba прямо разводит два разных объекта, которые постоянно путают. Плагин это бандл из скиллов, субагентов, хуков, MCP и языковых серверов, устанавливаемый одной командой /plugin. MCP-сервер это отдельный канал связи только с одним внешним сервисом, который добавляется своей командой. Разница важна: плагин это упаковка, а не гарантия новой возможности.
Задай себе один вопрос перед установкой. Агент физически может получить эти данные или выполнить это действие без плагина? Если нет, а плагин открывает доступ, ставь не глядя. Если да, а плагин просто оборачивает то же самое в удобный интерфейс, это уже вопрос удобства, а не необходимости. Часто удобство того стоит. Но называть его необходимостью не стоит.
Какие 5 категорий плагинов реально экономят время
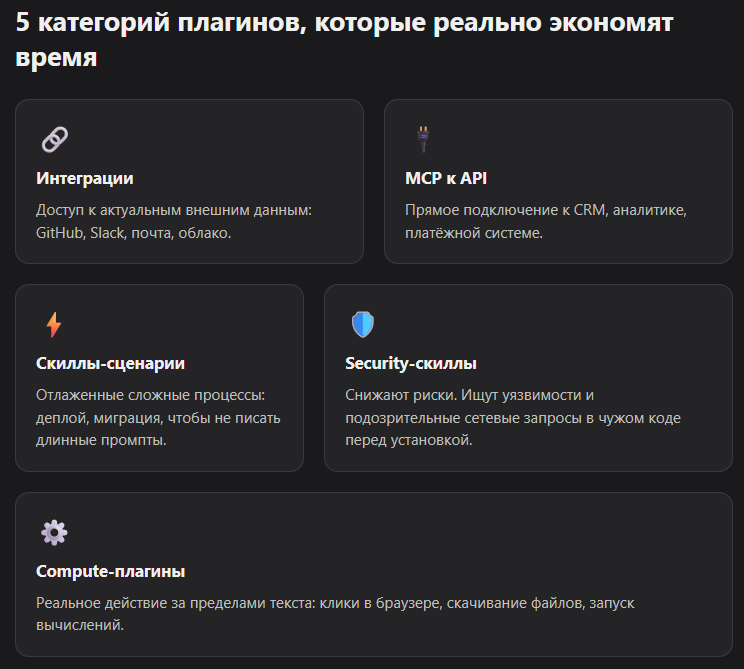
Пять типов плагинов заслуживают установки: интеграции с рабочими сервисами, MCP-серверы к специализированным API, скиллы с отлаженными сценариями, security-инструменты и браузерные/compute-плагины. Все пять дают агенту то, чего у него нет без них: данные, права доступа или физическую возможность действовать вовне.
Ниже, что называется, не список ради списка, а пять типов, которые действительно закрывают конкретную дыру в возможностях модели.
| Категория | Что даёт | Пример задачи |
|---|---|---|
| Интеграции с сервисами | Доступ к актуальным данным вовне (GitHub, Slack, почта, облако) | Агент видит реальные открытые issue, а не гадает по памяти |
| MCP к специализированным API | Доступ к данным, которые иначе пришлось бы копировать руками | Подключение к CRM, аналитике, платёжной системе |
| Скиллы с отлаженными сценариями | Экономию на повторном написании длинного промпта | Деплой, миграция базы, сборка дизайн-системы |
| Security-скиллы | Проверку других плагинов перед установкой | Поиск подозрительных сетевых запросов в чужом коде |
| Браузерные и compute-плагины | Реальное действие за пределами текста | Агент сам кликает, скачивает, запускает вычисления |
Первые две категории по сути про одно и то же: данные, которых у модели нет физически. GitHub, Slack, почта, CRM, аналитика, платёжная система. Модель может сколько угодно хорошо писать код, но без интеграции она не увидит, что реально лежит в вашем репозитории сегодня утром. Это не удобство. Это единственный способ получить актуальную картину.
Скиллы с готовыми сценариями работают иначе. Они не дают новых данных, зато экономят время на многократном написании похожего длинного промпта заново. Деплой, миграция базы, настройка дизайн-системы, это задачи, которые состоят из десятков мелких шагов, и держать их в голове каждый раз неудобно. Один раз собрал сценарий, дальше вызываешь его командой.
Security-скиллы и compute-плагины стоят особняком. Первые не ускоряют работу напрямую, зато снижают риск установить что-то вредоносное. Вторые расширяют сами границы того, что агент способен сделать: не просто написать текст, а нажать кнопку в браузере или прогнать реальные вычисления. Это уже не про удобство, а про принципиально новый набор действий.
Какие плагины по сути просто маркетинг
Узкие "персоны" и наборы правил стиля общения, упакованные как отдельный устанавливаемый продукт, чаще всего не дают ничего сверх одной строчки в системном промпте. Установка такого плагина создаёт иллюзию решения задачи, а не решает её.
Есть отдельная категория, про которую стоит сказать честно, без обвинения всех подряд: плагины-персоны. Обычно это набор правил тона, стиля общения или "характера" ассистента, продающийся как отдельный установочный пакет с иконкой и описанием. Технически внутри такого плагина часто лежит один текстовый файл с инструкцией, которую можно вставить в системный промпт за тридцать секунд без всякой установки.
Разработчик, писавший о маркетплейсе Claude Code для DEV Community, честно описал похожий механизм на примере скилла дизайна. Он почти год вручную прописывал один и тот же словарь дизайна в собственном системном промпте, а после установки готового скилла это превратилось в однострочный install. Разница в том, что тот скилл экономил реальное время на воспроизведении сложного контекста. Плагин-персона в большинстве случаев экономит время только на копировании одного абзаца текста, а не на решении задачи.
Не путай это с полным запретом на такие плагины. Иногда готовая персона действительно удобнее, чем собирать промпт с нуля. Просто не приравнивай удобство к необходимости и не ставь плагин только потому, что у него красивая карточка в маркетплейсе.
Что реально угрожает безопасности при установке плагинов
MCP-серверы и плагины получают реальные права действовать от имени агента, а это привлекает злоумышленников. Первый подтверждённый вредоносный MCP-сервер маскировался под легитимный сервис почти месяц и успел затронуть сотни организаций, прежде чем его нашли.
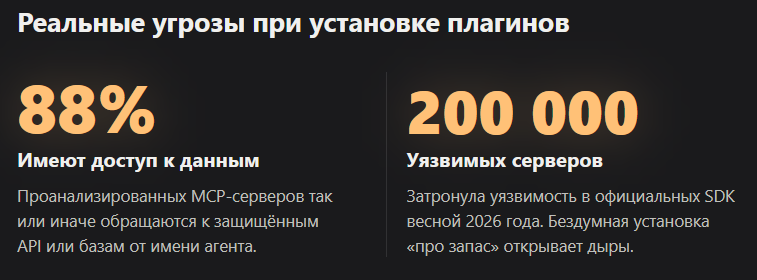
Плагин, особенно с MCP-сервером внутри, получает доступ к файлам, сети и учётным данным проекта. Это не абстрактная угроза. Исследование Astrix Security по состоянию на конец 2025 года показало, что 88 процентов проанализированных MCP-серверов так или иначе работают с учётными данными, то есть обращаются к защищённым API, базам или сервисам от имени агента.
Осенью 2025 обнаружили и первый подтверждённый вредоносный MCP-сервер в дикой природе. Пакет маскировался под интеграцию с Postmark. Расследователи из Koi Security выяснили: вредоносная версия пробыла в открытом доступе больше недели и к моменту обнаружения уже была встроена в рабочие процессы примерно трёх-пяти сотен организаций, ежедневно утекало от трёх до пятнадцати тысяч писем на организацию. В апреле 2026 нашли и более системную проблему: по данным OX Security, разошедшимся через The Register и другие издания, уязвимость в самих официальных SDK MCP затрагивала до двухсот тысяч потенциально уязвимых серверов.
Цифры для понимания масштаба, не для паники. Плагин от Anthropic или из проверенного репозитория с историей и звёздами это одно. Безымянный пакет без истории, который просит доступ к файловой системе, это совсем другое.
Как проверить плагин перед установкой
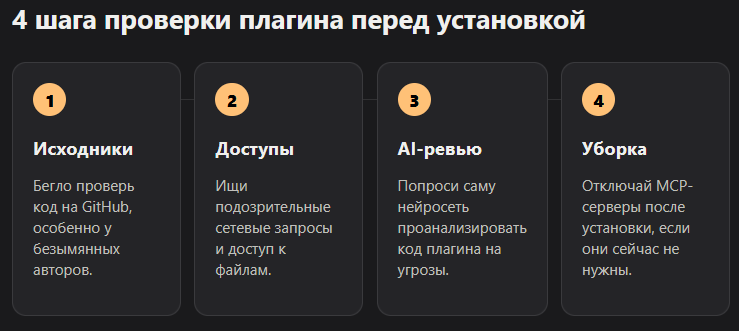
Перед установкой незнакомого плагина от небольшого автора без истории стоит хотя бы бегло просмотреть исходный код на GitHub. Ищи не логику работы, а подозрительные сетевые запросы и доступ к файлам за пределами заявленной функциональности. Особое внимание к MCP-серверам и хукам: у них обычно больше прав, чем у обычной команды или скилла.
Если своих сил не хватает разобрать код, попроси нейросеть отревьюить плагин на предмет уязвимостей и промт-инъекций перед установкой. Это не гарантия, но фильтр первого уровня. И отдельная практическая мелочь: неиспользуемые MCP-серверы стоит отключать даже после установки, они всё равно занимают контекст чата, даже если ими никто не пользуется в текущем диалоге.
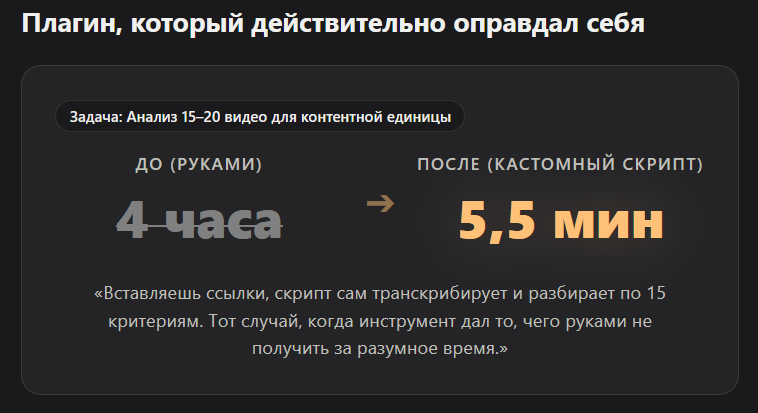
Лиза: «Раньше на анализ 15-20 видео для одной контентной единицы уходило 4 часа руками. Написала скрипт: вставляешь ссылки, он сам транскрибирует и разбирает по 15 критериям. Стало 5,5 минуты. Вот это тот случай, когда инструмент реально дал то, чего вручную не получить за разумное время.»
Сколько плагинов стоит ставить одному агенту
Меньше, чем хочется. Каждый лишний плагин это дополнительная поверхность для атаки и дополнительный шанс, что агент запутается в пересекающихся командах или инструкциях. Ставить "про запас", потому что вдруг пригодится, это ровно та логика, из которой вырастает захламлённый, медленный и небезопасный проект.
Практичнее идти от задачи. Есть конкретная нехватка данных или действия, закрой её одним плагином из подходящей категории. Нет такой нехватки, не ставь ничего, даже если у плагина 27 тысяч звёзд на GitHub. Звёзды не отменяют лишний код в контексте твоего проекта.
FAQ
Нужны ли плагины для AI-агента вообще, или можно работать без них?
Можно работать и без них, особенно на старте. Плагины нужны там, где агенту физически не хватает доступа к данным или действию: чужому сервису, свежей документации, файловой системе браузера. Для простых текстовых задач часто достаточно самой модели.
Какие плагины реально полезны в 2026 году?
Интеграции с рабочими сервисами вроде GitHub и Slack, MCP-серверы к специализированным API, отлаженные многошаговые скиллы, security-инструменты для проверки других плагинов и браузерные или compute-плагины, дающие агенту действие за пределами текста.
Как выбрать плагин для Claude Code?
Проверь, даёт ли плагин доступ к тому, чего у модели нет из коробки. Посмотри историю репозитория и число установок. Для MCP-серверов и хуков обязательно просмотри код перед установкой, они получают больше прав, чем обычная команда.
Безопасны ли плагины для нейросети по умолчанию?
Нет. MCP-серверы часто работают с учётными данными, а известны и реальные случаи вредоносных пакетов в открытых реестрах. Официальный маркетплейс Anthropic безопаснее безымянного репозитория без истории, но полной гарантии не даёт ни один источник.
Чем плагин отличается от MCP-сервера?
Плагин это упаковка: он может содержать команды, субагентов, скиллы, хуки и сам MCP-сервер внутри, и ставится одной командой. MCP-сервер это только канал связи с одним конкретным внешним сервисом или API.
Стоит ли ставить плагины-персоны с готовым стилем общения?
Чаще всего нет смысла. Внутри такого плагина обычно лежит текстовый файл с инструкцией, которую можно вставить в системный промпт напрямую за минуту, без установки стороннего пакета и без лишних прав доступа.
Для практики удобнее всего смотреть на конкретные инструменты, а не на абстрактные советы. В каталоге VibeCoderz собраны разборы Claude Code и других сред для вайбкодинга, включая то, какие плагины и MCP-серверы там реально прижились. Если внедряешь плагины и агентов в рабочие процессы команды, а не только для личных проектов, загляни в подборку для профессии девопс, там собраны ниши под конкретные технические задачи.
Обновлено: октябрь 2026.
Полный каталог инструментов для вайбкодинга смотри в каталоге AI-инструментов VibeCoderz. Если нужна помощь с выбором стека под конкретный проект, можно записаться на консультацию к Максиму.