
Апдейт сентябрь 2026: 9 августа вышел плагин 1.20.0, а готовый Docker-шаблон для 1С дорос до SonarQube 26.5.
SonarQube для 1С работает через бесплатный плагин BSL Community: он добавляет в SonarQube язык 1С:Предприятие 8 и OneScript и прогоняет модули через BSL Language Server. Версию плагина выбирают по версии SonarQube, а самый быстрый старт дает Docker. Ниже разберем, что дает плагин, как подобрать версию, поставить его, запустить сканер и где он подведет.
TL;DR. Плагин BSL Community от сообщества 1c-syntax подключает 1С и OneScript к SonarQube. По состоянию на сентябрь 2026 SonarQube 25.4+ работает с плагином от 1.18.0 на Java 21, свежий релиз 1.20.0. Установка занимает вечер, Docker быстрее. В статье таблица версий, пошаговая настройка, пример сканера и ограничения.
Что дает SonarQube для 1С и зачем нужен плагин BSL Community?
Плагин учит SonarQube читать модули 1С и находить в них баги, уязвимости и запахи кода. Без плагина SonarQube код 1С не анализирует вообще.
Плагин BSL Community добавляет в SonarQube поддержку языка 1С:Предприятие 8 и OneScript. Проект ведет сообщество 1c-syntax, исходники открыты на GitHub. Внутри работает BSL Language Server: в релизе 1.17.0 лежала версия 0.25.0, в 1.18.0 уже 0.29.0. Стоит плагин ноль рублей.
Зачем это команде. Александр Тихомиров, руководитель отдела автоматизации, рассказывал в докладе, что ручное ревью у них страдало тремя вещами: ошибки пропускались, оценка зависела от ревьюера, единого подхода не было. После внедрения SonarQube, по их подсчетам, трудозатраты на прохождение ревью упали на 30%. А разработчики начали писать код так, чтобы Sonar молчал. Спорить с ним бесполезно, и это скорее плюс.
Сильные стороны связки:
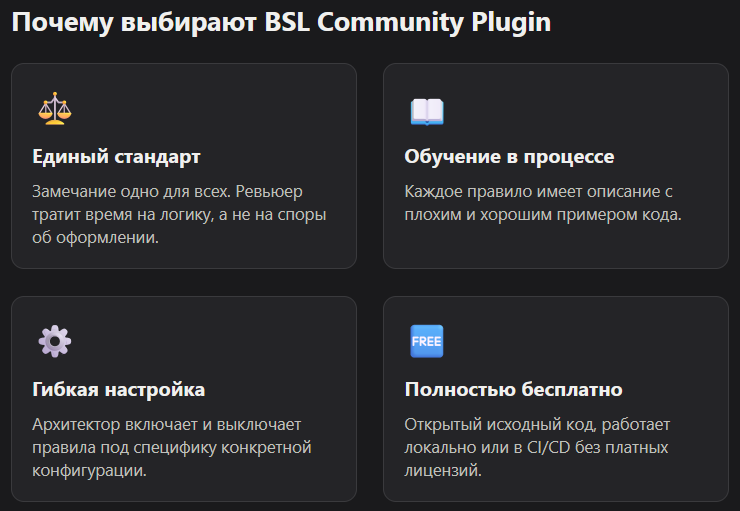
- Единый стандарт вместо споров на ревью. Замечание одно для всех, а ревьюер тратит время на логику, не на оформление.
- Описание каждого правила с примером. Есть плохой и хороший код, а также источник правила. Новичок учит стандарты прямо в интерфейсе.
- Гибкость. Архитектор включает и выключает правила под свою конфигурацию.
- Бесплатно. Хватает и для команды, и для одиночки.
- Любой запуск. Через Jenkins и Bitbucket или локально через scanner CLI, без серверной инфраструктуры.
Какую версию плагина выбрать под вашу версию SonarQube?
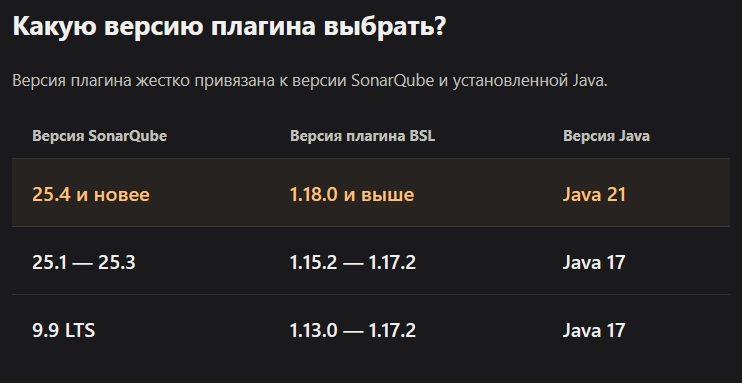
Версия плагина жестко привязана к версии SonarQube и Java. Для SonarQube 25.4 и новее берите плагин 1.18.0 и выше, Java 21.
Таблица совместимости из README репозитория по состоянию на сентябрь 2026 выглядит так. Перед установкой сверьтесь с оригиналом: строки добавляются с каждым мажорным релизом SonarQube.
| Версия SonarQube | Версия плагина | Java |
|---|---|---|
| 25.4+ | 1.18.0+ | 21 |
| 25.1+ | 1.15.2 - 1.17.2 | 17 |
| 9.9+ | 1.13.0 - 1.17.2 | 17 |
| 8.9+ | 1.11.0 - 1.12.0 | 11 |
| 7.9+ | 0.7.0 - 1.10.0 | 11 |
| 7.4 - 7.8 | 0.1.0 - 0.6.0 | 8 |
Из релизных заметок: 1.18.0 (26 марта 2026) подняла минимум до SonarQube 25.4.0.105899 и до JDK 21, а 1.15.2 починила падение на SonarQube 25.1 и выше. Последний релиз на сегодня, 1.20.0, добавил вывод типов данных и вернул порядок в диагностики MagicNumber и UnusedLocalMethod.
Есть нюанс. Если у вас SonarQube 9.9 LTS и обновляться нет желания, застрянете на плагине 1.17.2 и новых диагностик не увидите.
Как установить SonarQube и плагин BSL Community шаг за шагом?
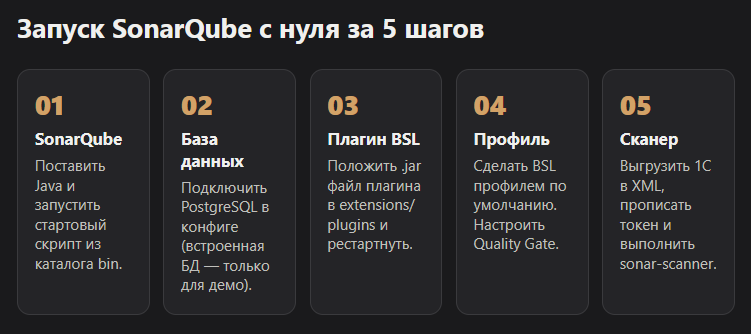
Установка занимает пять шагов: Java, SonarQube, PostgreSQL, jar плагина и профиль качества. На чистой машине это примерно вечер, включая скачивание.
Схему ниже показал докладчик в вебинаре про SonarQube для 1С с нуля, мы дополнили ее версиями из таблицы.
Шаг 1. Как поставить Java и запустить SonarQube?
Поставьте Java из таблицы, для свежего SonarQube это 21 и новее (автор вебинара взял JDK 25). Проверьте java -version, распакуйте SonarQube в удобную папку и запустите стартовый скрипт из каталога bin для вашей ОС. Первый вход на http://localhost:9000: логин admin, пароль admin, сразу смените.
Шаг 2. Зачем подключать PostgreSQL?
Встроенная база нужна только для демо, SonarQube сам предупреждает об этом баннером. Создайте базу в PostgreSQL, остановите SonarQube и допишите в конец conf/sonar.properties параметры sonar.jdbc.url, sonar.jdbc.username и sonar.jdbc.password. Автор вебинара советует перед перезапуском удалить папку data/es8, чтобы не ловить артефакты поискового индекса. После перезапуска снова admin, admin.
Шаг 3. Куда класть jar плагина?
Скачайте jar со страницы Releases, положите в extensions/plugins и перезапустите SonarQube. В вебинаре файлы кладут в extensions/downloads, а штатный путь из документации SonarQube другой, так что ориентируйтесь на документацию. Автор еще ставил Russian Pack для локализации интерфейса, необязательная, но приятная мелочь. В Marketplace плагин тоже виден, но у автора загрузка зависала.
Шаг 4. Как выбрать профиль качества BSL?
Откройте Rules и отфильтруйте по языку 1C (BSL). У автора вебинара там было 180 правил. Затем в Quality Profiles назначьте профиль BSL профилем по умолчанию. Еще посмотрите Quality Gate: по умолчанию он требует 80% покрытия тестами нового кода и не более 3% дублирования. Если тесты к анализу не подключены, условие по покрытию придется снять.
Максим: «Мог просто засесть до пяти ночи и просто там править одну какую-то функцию, которая не работала. Если бы не терпение, в моменте я уже испотел, и мне хотелось все это закрыть. Но я понимал, что это можно решить и нужно решить, чтобы идти дальше.»
Так выглядит первый запуск сканера почти у каждого: токен не подхватился, в переменных окружения остался старый путь, четвертая попытка. Даже у докладчика в вебинаре на живом эфире упало с ошибкой токена. Проверено на его примере, лечится пересозданием токена и чисткой PATH.
Как запустить SonarQube для 1С в Docker?
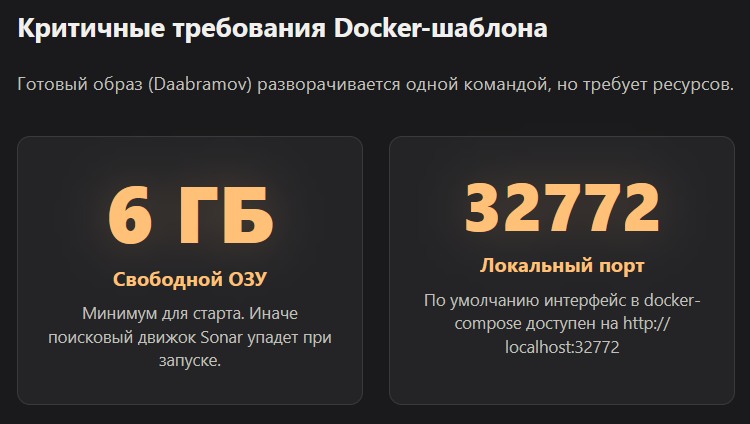
Быстрее всего поднять готовый шаблон Daabramov командой docker-compose up -d. Ему нужно не меньше 6 ГБ свободной памяти, интерфейс живет на порту 32772.
Общественный шаблон Daabramov/Sonarqube-for-1c-docker ставит SonarQube, плагин BSL Community, плагин веток и русскую локализацию. По README на сентябрь 2026 внутри SonarQube 26.5, плагин BSL 1.18.1, плагин веток 26.5.0 и локализация 25.7. Запуск:
git clone https://github.com/Daabramov/Sonarqube-for-1c-docker.git
cd Sonarqube-for-1c-docker
docker-compose up -d
Дальше открываем http://localhost:32772, входим admin, admin. Пароль базы sonar:sonar в docker-compose смените сразу: это параметры POSTGRES_USER, POSTGRES_PASSWORD и два JDBC-параметра.
Если контейнер не стартует, виновата обычно память для поискового движка. В Linux добавьте в /etc/sysctl.conf строку vm.max_map_count=262144. Под WSL2 нужен файл .wslconfig с тем же параметром в kernelCommandLine, потом перезапуск Docker и WSL. Кстати, начиная с SonarQube 25.5 шаблон требует PostgreSQL 13-17, поэтому перед обновлением делайте бэкап и миграцию.
Плагин в образе на 1.18.1, а свежий релиз 1.20.0. Хотите его, соберите свой образ: версии указываются в шапке Dockerfile.
Как запустить сканер на проекте 1С?
Сканеру нужны токен, ключ проекта и каталог с выгрузкой исходников в XML. Запуск занимает одну команду sonar-scanner из папки проекта.
Сначала выгрузите исходники. В конфигураторе это выгрузка конфигурации или расширения в файлы, в результате получаются XML и модули BSL. Дальше создайте токен: аватар, Мой аккаунт, Безопасность, Generate. Копируйте сразу, повторно он не покажется.
Пример sonar-scanner.properties. Каталог выгрузки замените на свой:
sonar.host.url=http://localhost:9000
sonar.token=ВАШ_ТОКЕН
sonar.projectKey=my-1c-config
sonar.projectName=Моя конфигурация 1С
sonar.sources=src/cf
sonar.inclusions=**/*.bsl,**/*.os
sonar.sourceEncoding=UTF-8
Запуск: перейдите в каталог проекта и выполните sonar-scanner. Не забудьте добавить папку bin сканера в PATH, иначе команда не найдется.
С projectKey есть ловушка. Если проверяете вторую конфигурацию и забыли сменить ключ, результаты затрут первый проект. Вторая мелочь: в докладе Тихомирова в параметрах используют только латиницу, а кириллицу кодируют в Unicode, иначе анализ не заработает.
Какие диагностики BSL Language Server дают больше всего пользы?
Больше всего пользы приносят диагностики про запросы, серверные вызовы и небезопасный код. Часть из них появилась в релизах 1.16.1 и 1.17.0.
Ниже диагностики, которые упомянуты в релизных заметках плагина. Полный список с описаниями лежит на сайте BSL Language Server.
| Диагностика | Что ловит | Релиз плагина |
|---|---|---|
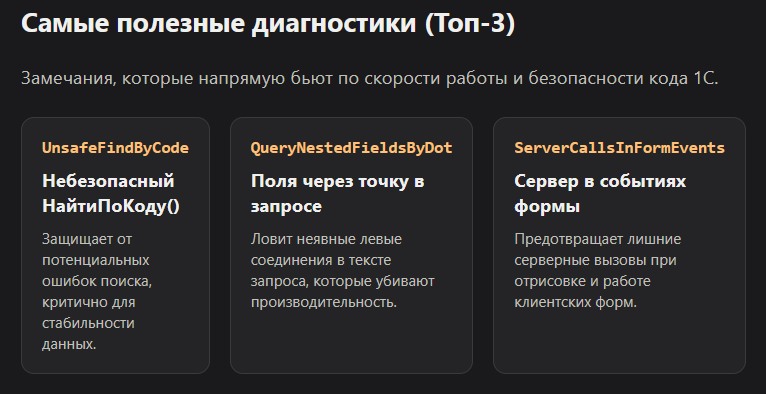
| UnsafeFindByCode | Небезопасный НайтиПоКоду() | 1.17.0 |
| QueryNestedFieldsByDot | Обращение к полям через точку в тексте запроса | 1.17.0 |
| ServerCallsInFormEvents | Серверные вызовы в событиях форм | 1.17.0 |
| LogicalOrInJoinQuerySection | Логическое ИЛИ в соединениях запроса | 1.17.0 |
| UselessTernaryOperator | Бесполезный тернарный оператор | 1.17.0 |
| DoubleNegatives | Двойные отрицания | 1.16.1 |
| ProtectedModule | Защищенные модули | 1.16.1 |
| ReservedParameterNames | Зарезервированные имена параметров | 1.16.1 |
На вебинаре автор показывал и старые правила: описание для каждой переменной модуля, бесполезный обход коллекции, неиспользуемая переменная. Это мелочи, но именно они первыми засоряют отчет. С запросными диагностиками история другая: обращение через точку и ИЛИ в соединениях бьют по скорости работы, и такие замечания стоит чинить сразу.
Как не утонуть в ложных срабатываниях?
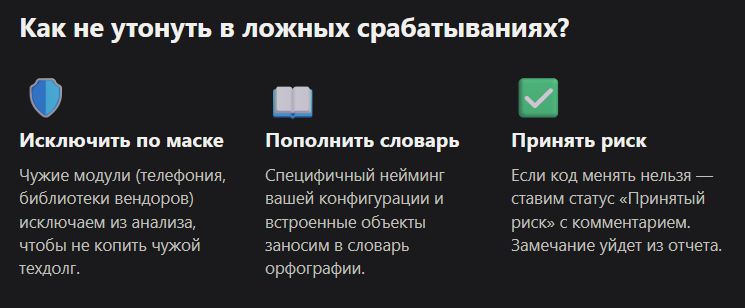
Настройте исключения до первого большого отчета. Чужие модули исключают по маске, словарь орфографии пополняют, спорные замечания принимают со статусом и комментарием.
Первый скан на живой конфигурации выдает сотни замечаний. Тихомиров описывает такой порядок. Модули внешних вендоров (телефония, инструменты разработчика) исключаем по маске имени, чтобы не получать чужой технический долг. Специфический нейминг вашей конфигурации заносим в словарь орфографии. Встроенные объекты языка со смесью кириллицы и латиницы в имени заносим в отдельный параметр.
Если замечание верное по форме, но переделывать нельзя, откройте его и поставьте статус принятого риска с комментарием. Замечание уйдет из списка, а причина останется. Правила целиком выключает архитектор в профиле качества.
Найденные замечания удобно отдавать ИИ-ассистенту вместе с текстом правила. Например, Claude Code или Cursor справляются с мелочью вроде неиспользуемых переменных. Сложный рефакторинг проверяйте руками. Для автоматизации сканов в CI пригодится ИИ-агент для DevOps.
Какие у SonarQube для 1С честные ограничения?
Плагин BSL Community ведет сообщество, SonarSource его не поддерживает. Ложные срабатывания случаются, правила надо подстраивать, а Docker-шаблоны отстают от релизов плагина.
Ограничения без прикрас:
- Проект сообщества. Плагин не входит в состав SonarQube и не поддерживается компанией SonarSource. Гарантий по срокам исправлений нет. Например, в 1.20.0 исправили ложное срабатывание UnusedLocalMethod на английских именах стандартных обработчиков.
- Правила придется подстраивать. Без настройки под стандарты вашей конфигурации отчет шумный.
- Docker-шаблон отстает. На сентябрь 2026 в нем плагин 1.18.1, а актуален 1.20.0. И собран он одним автором, без гарантий обновлений.
- Железо. Не меньше 6 ГБ свободной памяти на хосте.
- Community-сборка не анализирует ветки. Поэтому шаблон для 1С ставит отдельный плагин веток.
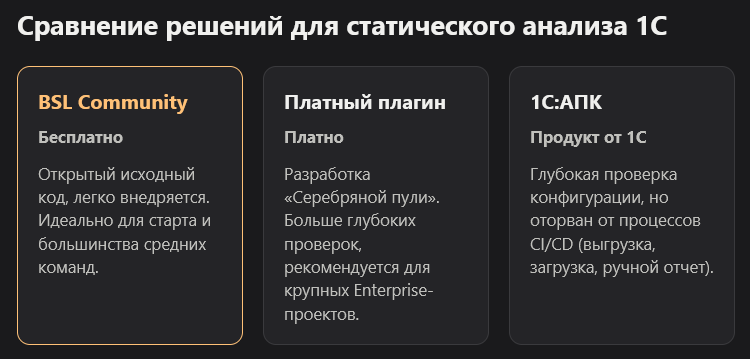
Как это соотносится с альтернативами, по словам обоих докладчиков:
| Вариант | Цена | Сильная сторона | Слабая сторона |
|---|---|---|---|
| SonarQube + BSL Community | Бесплатно | Открытый код, хватает большинству команд | Меньше правил, чем у платного |
| Платный плагин Серебряной пули | Платно | Больше проверок, рекомендован для крупных проектов | Стоит денег |
| 1С:АПК | Продукт фирмы 1С | Очень глубокая проверка конфигурации | Оторван от процессов: выгрузка, загрузка, отчет, правка по кругу |
Мы бы начинали с бесплатного плагина. Команда Тихомирова тоже начала с него и на замену пока не смотрит.
Частые вопросы про SonarQube для 1С
SonarQube понимает 1С без плагинов?
Нет. В стандартной поставке SonarQube нет языка 1С:Предприятие 8, поэтому код он не разберет. Нужен плагин: бесплатный BSL Community от сообщества 1c-syntax или платный от компании Серебряная пуля. Для старта хватает бесплатного.
Нужен ли платный SonarQube, чтобы проверять 1С?
Нет. Community-сборка SonarQube и плагин BSL Community бесплатны. Ограничение Community-сборки в том, что анализ веток в нее не входит, поэтому шаблоны для 1С ставят дополнительный плагин веток. Для проверки одной ветки main это не мешает.
Какая версия Java нужна для SonarQube и плагина BSL?
По таблице README: SonarQube 25.4+ с плагином 1.18.0+ требует Java 21. Для SonarQube 25.1+ и 9.9+ с плагином 1.13.0-1.17.2 нужна Java 17. Сверяйте таблицу перед установкой, она обновляется с каждым релизом.
Можно ли проверять 1С и OneScript вместе?
Да. Плагин поддерживает оба языка. Оставьте в настройках сканера маски *.bsl и *.os, и один проект покроет модули конфигурации и скрипты OneScript. Отдельных проектов под каждый язык заводить не нужно, это лишняя возня.
Как получить токен для сканера?
Нажмите на аватар, откройте Мой аккаунт, вкладку Безопасность и нажмите Generate. Токен покажут один раз, скопируйте его в sonar-scanner.properties. Потеряли? Создайте новый, ничего страшного не случится. Старый токен можно отозвать там же.
Что делать с ложными срабатываниями?
Пометьте замечание принятым риском с комментарием, отключите правило в профиле качества или исключите чужие модули по маске. Явные ошибки диагностик стоит нести в репозиторий BSL Language Server, их там исправляют.
Хватит ли 4 ГБ памяти для SonarQube в Docker?
Нет. Автор Docker-шаблона требует не меньше 6 ГБ свободной памяти на хосте. Общий объем регулируют параметры -Xmx и -Xms в docker-compose. Слабую машину для этого лучше не мучить, иначе поисковый движок упадет при старте.
Что дальше?
Сверьте версию по таблице, поднимите Docker-шаблон и прогоните на нем одну небольшую конфигурацию. Готовы разбираться дальше? Посмотрите каталог AI-инструментов VibeCoderz: там обзоры Claude Code, Cursor и других ассистентов, которые помогают чинить замечания Sonar. А если нужно настроить связку под вашу команду, запишитесь на консультацию к Максиму.
Обновлено: октябрь 2026. Версии, цены и требования проверены по GitHub на 29 сентября 2026.