SonarQube MCP подключается к Claude Code двумя путями: одной командой claude mcp add с Docker-контейнером или через плагин sonarqube и навык /sonarqube:sonar-integrate. После этого агент сам запрашивает у Sonar замечания, Quality Gate и покрытие тестами. Ниже разберем ручную настройку, плагин, цикл проверки на одной правке и защиту секретов.
Коротко: официальный SonarQube MCP Server (образ sonarsource/sonarqube-mcp) работает и с SonarQube Server, и с SonarQube Cloud. Для подключения хватит Docker и токена пользователя. Часть функций, включая анализ после каждой правки Vortex, требует платного плана Sonar. В статье: два способа подключения, пример цикла проверки и защита секретов.
Зачем проверять код агента, если он сам пишет тесты?
Агент выдает код быстрее, чем вы успеваете его читать. Статический анализ ловит уязвимости, дублирование и запахи кода, которых тесты не видят, и делает это автоматически.
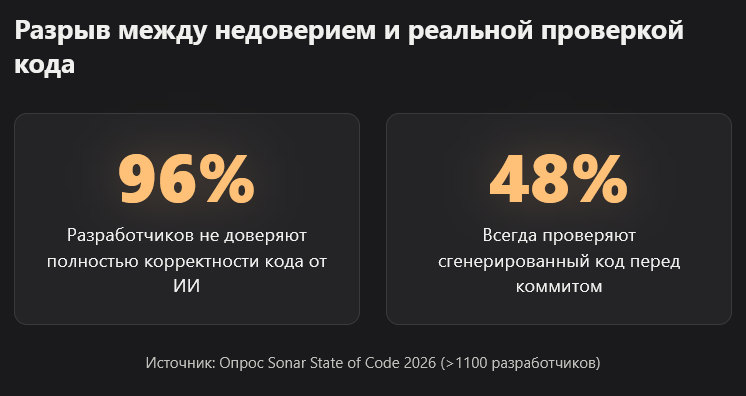
По данным опроса Sonar State of Code 2026 среди более чем 1100 разработчиков, 96% не доверяют полностью корректности кода от ИИ, но только 48% всегда проверяют его перед коммитом. Узким местом стала проверка, а не генерация.
Максим: «Портал на 6 200 материалов мы собрали за неделю, тремя скриптами голосом в Claude Code. Скорость была безумная. Но чем быстрее агент выдает код, тем меньше шансов, что вы прочитаете его целиком. Ребят, это работает, только если проверка встроена в процесс, а не живет в вашей голове.»
Sonar называет подход «vibe, then verify». Мы добавляем третий шаг: агент не просто получает отчет, а сам исправляет найденное.
Что понадобится до подключения SonarQube MCP?
Нужны контейнерный рантайм (Docker или аналог), токен пользователя Sonar и адрес SonarQube Server либо ключ организации в SonarQube Cloud. Токен проекта не подойдет.
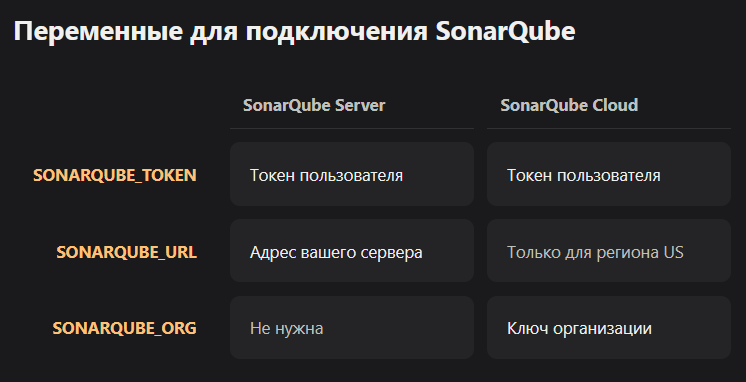
Образ sonarsource/sonarqube-mcp запускается в любом OCI-совместимом рантайме, включая Podman. Для SonarQube Server нужны переменные SONARQUBE_TOKEN и SONARQUBE_URL, для SonarQube Cloud SONARQUBE_TOKEN и SONARQUBE_ORG. Для региона US в Cloud добавляется SONARQUBE_URL со значением https://sonarqube.us.
| Переменная | SonarQube Server | SonarQube Cloud |
|---|---|---|
| SONARQUBE_TOKEN | Токен пользователя | Токен пользователя |
| SONARQUBE_URL | Адрес вашего сервера | Только для региона US |
| SONARQUBE_ORG | Не нужна | Ключ организации |
Тип токена ловит новичков чаще всего. По документации Sonar интеграция ломается, если вы взяли токен проекта, глобальный токен или токен организации с ограниченной областью. Создавайте именно токен пользователя.
Как подключить SonarQube MCP к Claude Code вручную?
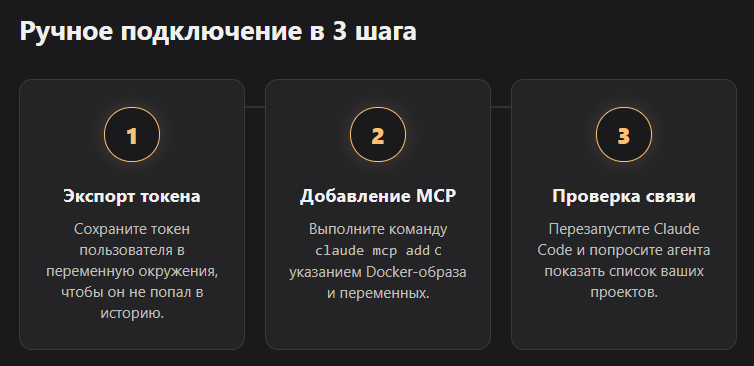
Задайте токен в переменной окружения, выполните claude mcp add с запуском docker run, перезапустите Claude Code и попросите агента показать ваши проекты. Список пришел, значит связь работает.
Ручной способ занимает пять минут, если Docker уже стоит. Он подходит, когда вы хотите видеть каждую настройку и не ставить лишние компоненты. Claude Code хранит сервер в своей конфигурации и запускает контейнер сам.
Шаг 1. Как задать токен и адрес?
Токен кладем в переменную окружения, а не в команду и не в файл проекта. Так он не попадет в историю оболочки.
export SONARQUBE_TOKEN="<токен_пользователя>"
export SONARQUBE_URL="https://sonar.example.com"
Шаг 2. Как добавить сервер?
Для SonarQube Server команда выглядит так. Для Cloud замените SONARQUBE_URL на SONARQUBE_ORG и в --env, и в -e.
claude mcp add sonarqube \
  --env SONARQUBE_TOKEN=$SONARQUBE_TOKEN \
  --env SONARQUBE_URL=$SONARQUBE_URL \
  -- docker run -i --rm --init --pull=always \
  -e SONARQUBE_TOKEN -e SONARQUBE_URL sonarsource/sonarqube-mcp
Есть нюанс: значение из --env попадает в конфиг Claude Code. Проверьте, куда ваша версия его записала, и не коммитьте этот файл.
Шаг 3. Как проверить, что все работает?
Перезапустите Claude Code. Затем напишите агенту: «Покажи мои проекты в SonarQube через MCP». Если пришел список, токен и адрес в порядке. Для Cursor и Windsurf конфиг проще собрать в генераторе Sonar.
Как подключить SonarQube через плагин для Claude Code?
Плагин sonarqube ставится одной командой, а навык /sonarqube:sonar-integrate сам поставит SonarQube CLI, авторизует его и настроит интеграцию с Claude Code.
Команда claude plugin install sonarqube@claude-plugins-official ставит плагин. Затем в сессии, открытой в папке проекта, вы запускаете /sonarqube:sonar-integrate. Навык устанавливает или обновляет SonarQube CLI, авторизует его и вызывает sonar integrate. Документация Sonar советует плагин отдельным разработчикам, а CLI командам.
Навык спросит про область действия. Выбирайте глобальную, если хотите один раз настроить все проекты на машине. После установки перезапустите Claude Code, иначе хуки и сервер не подхватятся.
Тот же результат дает CLI напрямую: sonar integrate claude -g для всей машины или sonar integrate claude --project <ключ_проекта> для одного репозитория. По описанию интеграции CLI предложит поставить хуки защиты секретов, MCP-сервер и, если у вас есть подписка, Vortex.
Как выглядит цикл vibe, verify, remediate на одной правке?
Агент пишет код, запрашивает у SonarQube замечания и Quality Gate, затем исправляет найденное. Вы читаете итоговый отчет, а не каждую строку диффа.
Цикл строится на трех шагах. Агент пишет правку. Затем проверяет ее инструментами search_sonar_issues_in_projects и get_project_quality_gate_status. После этого исправляет замечания и просит вас запушить ветку для повторного анализа.
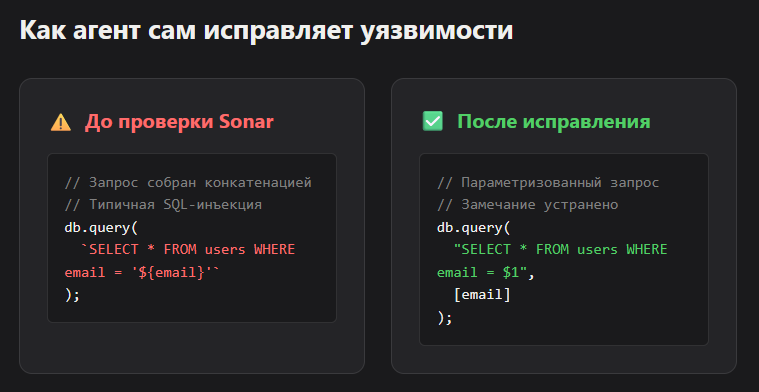
Возьмем простой случай. Вы просите добавить поиск пользователей по email, и агент собирает SQL-запрос строкой. Если сработает правило про инъекции, Sonar пометит эту строку.
// до: запрос собран конкатенацией, типичное замечание про SQL-инъекцию
db.query(`SELECT * FROM users WHERE email = '${email}'`);

// после: параметризованный запрос
db.query("SELECT * FROM users WHERE email = $1", [email]);
Промпт для проверки, который можно скопировать:
Проверь ветку feature/user-search в проекте my-shop через SonarQube MCP.
Покажи статус Quality Gate и новые замечания уровня MEDIUM и выше.
Исправь их по одному и скажи, когда мне пушить ветку на повторный анализ.
Честная оговорка: обычные инструменты сервера читают результаты анализа, который уже прошел в CI. Локальную проверку файла без пуша дают мост к SonarQube for IDE и Vortex.
Как защитить секреты от утечки в контекст агента?
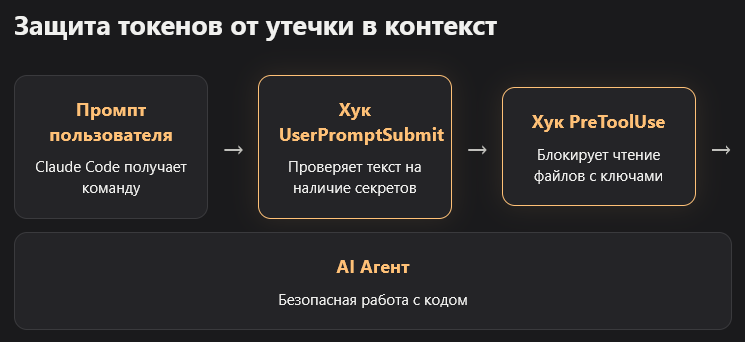
Храните токен в переменных окружения, включите режим read-only и поставьте хуки, которые блокируют чтение файлов и промптов с секретами. Утекший ключ все равно придется перевыпустить.
При интеграции с Claude Code SonarQube CLI ставит два хука. UserPromptSubmit проверяет промпт, PreToolUse срабатывает перед чтением и записью файлов. Вместе они блокируют операции, которые раскрыли бы секрет. Переменная SONARQUBE_READ_ONLY=true дополнительно отключает в MCP-сервере все операции записи, например смену статуса замечаний.
Проверить хук можно так: создайте файл с ключом-пустышкой в формате настоящего ключа и попросите агента его прочитать. Claude Code должен отказаться и объяснить причину. После теста удалите файл.
Для команды есть второй рубеж. Сервер умеет работать по HTTPS, и тогда каждый разработчик передает свой токен в заголовке Authorization. Общий токен на всех в такой схеме не нужен. Сузить набор инструментов можно через SONARQUBE_TOOLSETS, например оставить только issues и quality-gates.
Что в SonarQube MCP платное и как называется анализ каждой правки?
Анализ после каждой правки Sonar называет Vortex, и он требует подписки. Базовые инструменты сервера читают результаты CI-анализа, для них Vortex не нужен.
Vortex доступен на SonarQube Cloud с планом Team или Enterprise и на SonarQube Server 2026.5 в редакциях Enterprise и Data Center. В документации и списке инструментов еще встречается прежнее название Advanced Analysis. Название и условия перед покупкой сверяйте на docs.sonarsource.com, они меняются.
Есть технические условия. Проект должен пройти анализ в CI на долгоживущей ветке. Vortex работает только по stdio, а папку проекта нужно смонтировать в контейнер по пути /app/mcp-workspace.
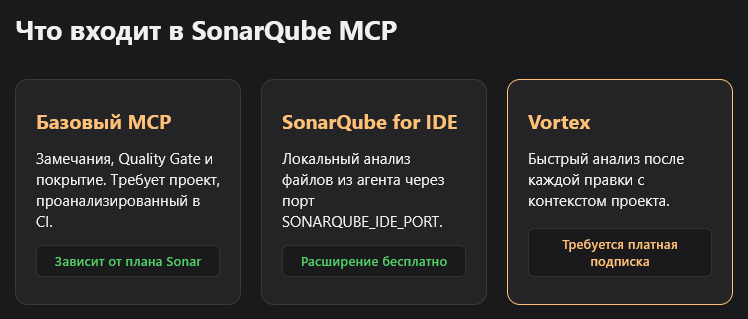
| Что нужно | Что дает | Нужна подписка |
|---|---|---|
| MCP-сервер и проект, проанализированный в CI | Замечания, Quality Gate, покрытие, дублирование | Зависит от вашего плана SonarQube |
| SonarQube for IDE (бывший SonarLint) и порт из SONARQUBE_IDE_PORT | Локальный анализ файлов из агента | Расширение бесплатное |
| Vortex | Быстрый анализ после каждой правки и контекст проекта | Да |
Кому подходит SonarQube MCP, а кому нет?
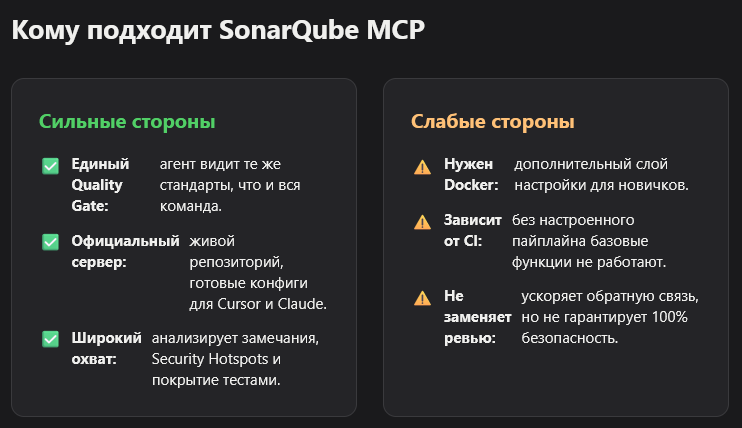
Подходит тем, кто уже гоняет проект через SonarQube и хочет замкнуть проверку на агента. Тем, у кого нет CI-анализа, придется сначала его настроить.
Сильные стороны видны на практике. Агент получает тот же Quality Gate, что и команда, поэтому спорить о «стандартах» не приходится. Инструменты покрывают замечания, Security Hotspots, покрытие тестами и дубли. Сервер официальный, репозиторий SonarSource/sonarqube-mcp-server живой, конфиги для Cursor, Windsurf и Copilot есть из коробки.
Слабые стороны тоже есть. Нужен Docker или другой рантайм, и это лишний слой для новичка. Без CI-анализа замечаний просто нет. Токен пользователя открывает доступ к вашим проектам, поэтому с ним нужна дисциплина. И MCP не превращает SonarQube в гарантию безопасности: он ускоряет обратную связь, а не заменяет ревью.
Мы в VibeCoderz используем такой подход для проектов на Cursor и Claude Code. Если пайплайном у вас занимается отдельный человек, ему пригодится ИИ-агент для DevOps.
Какие вопросы задают про SonarQube MCP чаще всего?
Ниже шесть коротких ответов: про Docker, Cloud и Server, платные функции, тип токена, SonarQube for IDE и границы защиты.
Нужен ли Docker для SonarQube MCP?
Проще всего запускать сервер через Docker, но подойдет и Podman или другой OCI-рантайм. Есть запуск из JAR-файла, тогда нужна Java 21 или новее и ручная настройка переменных. Для большинства случаев контейнер быстрее.
Работает ли SonarQube MCP и с Server, и с Cloud?
Да, оба варианта поддерживаются. Для Server задаете SONARQUBE_URL, для Cloud указываете ключ организации в SONARQUBE_ORG. Если переменная SONARQUBE_ORG задана, сервер считает, что вы работаете с Cloud.
Можно ли пользоваться без платной подписки?
Базовые инструменты вроде поиска замечаний и статуса Quality Gate не требуют Vortex, им нужен проанализированный в CI проект. Анализ после каждой правки требует отдельной подписки. Что именно входит в ваш план, смотрите в личном кабинете Sonar.
Почему сервер не видит проекты, хотя токен правильный?
Чаще всего виноват тип токена. Нужен токен пользователя. Токены проекта, глобальные и токены организации с ограниченной областью работают некорректно. Создайте токен типа USER, обновите переменную и перезапустите Claude Code.
Что такое SonarQube for IDE?
Это расширение для редактора, бывший SonarLint. Оно анализирует файлы прямо в IDE. MCP-сервер умеет подключаться к нему через порт из SONARQUBE_IDE_PORT (диапазон 64120 до 64130) и запускать локальный анализ файлов.
Гарантирует ли SonarQube MCP безопасность кода?
Нет. Он сокращает путь от правки до замечания. Ложные срабатывания и пропущенные уязвимости остаются возможными, поэтому тесты и человеческое ревью никто не отменял.
Что значат термины из этой статьи?
Пять терминов, которые чаще всего сбивают с толку при первой настройке SonarQube MCP.
- MCP (Model Context Protocol): протокол, по которому агент вызывает внешние инструменты и получает от них данные.
- Quality Gate: набор условий, которым должен соответствовать код, чтобы проверка считалась пройденной.
- Токен пользователя: ключ доступа, привязанный к вашей учетной записи Sonar, в отличие от токена проекта.
- Vortex: платная функция Sonar для быстрой проверки правок агента с контекстом прошлого CI-анализа.
- stdio: режим, в котором клиент запускает сервер как дочерний процесс и общается с ним через стандартные потоки.
Что делать дальше?
Начните с ручного подключения на тестовом репозитории и одного запроса к Quality Gate. Когда цикл заработает, добавьте хуки защиты секретов. Обзоры инструментов для вайбкодинга собраны в каталоге AI IDE, а подробности про Claude Code лежат на его странице.
Хотите разобрать проверку кода агентов под ваш стек? Запишитесь на консультацию к Максиму.
Обновлено: октябрь 2026. Цены, названия функций и условия подписки Sonar сверены с документацией на 29 сентября 2026.