
ГОСТ Р 71207-2024 действует с 1 апреля 2024 года и описывает, как внедрять и выполнять статический анализ кода при безопасной разработке. Он предъявляет требования и к самому инструменту, и к процессу вокруг него. Ниже разберем реквизиты, разницу между инструментом и процессом, вопросы к вендору и чек-лист перед внедрением.
Коротко: ГОСТ Р 71207-2024 введен в действие 1 апреля 2024 года и задает порядок внедрения статического анализа, требования к методам, инструментам и специалистам. Соответствие определяется не только анализатором, но и процессом в команде. Статья не является юридической консультацией и не подтверждает соответствие конкретных продуктов.
Какие реквизиты у ГОСТ Р 71207-2024?
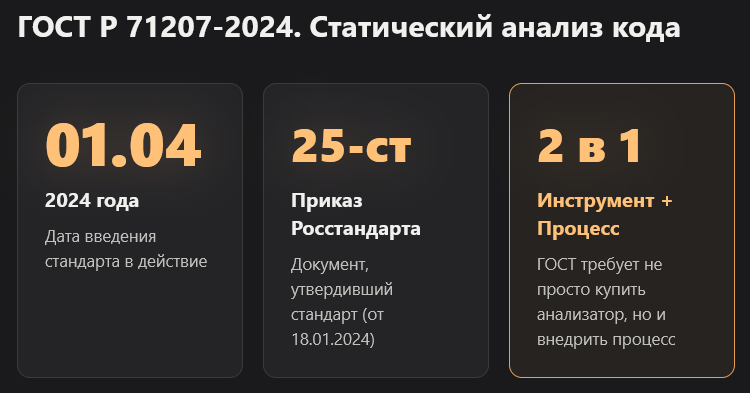
Стандарт утвержден приказом Росстандарта от 18 января 2024 года N 25-ст и введен в действие 1 апреля 2024 года. Полное название: «Защита информации. Разработка безопасного программного обеспечения. Статический анализ программного обеспечения. Общие требования».
Реквизиты стоит держать под рукой, когда пишете договор или отвечаете на запрос заказчика. Приказ Росстандарта от 18.01.2024 N 25-ст и дата 1 апреля 2024 года указаны в справочной системе Гарант и в каталоге на allgosts.ru.
Название длинное, но полезное. Оно сразу говорит, что стандарт о защите информации, а не о качестве кода вообще. Ошибки стиля и красоты форматирования здесь вторичны.
Проверяйте актуальность редакции перед ссылкой в документах. Мы сверились с открытыми источниками на сентябрь 2026, но нормативка обновляется.
Что именно регулирует стандарт?
Стандарт устанавливает порядок внедрения и выполнения статического анализа, требования к его выполнению, классификацию ошибок, требования к методам и инструментам, к специалистам и к методике проверки анализаторов.
По описанию стандарта, он охватывает шесть тем. Это порядок внедрения и выполнения анализа, требования к самому выполнению, классификация ошибок, требования к методам и инструментам, требования к специалистам и методика проверки анализаторов.
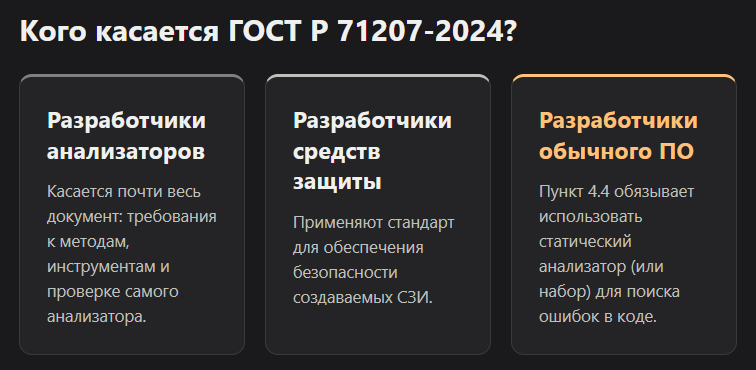
Адресатов три группы: разработчики статических анализаторов, разработчики средств защиты информации и разработчики программного обеспечения. Если вы пишете обычный продукт, вас касается последний пункт. Если делаете сам анализатор, касается почти весь документ.
Пункт 4.4 требует от разработчика использовать в ходе разработки статический анализатор или набор анализаторов для поиска ошибок. Номера других пунктов мы не приводим: без текста стандарта перед глазами легко ошибиться.
Как ГОСТ Р 71207-2024 связан с ГОСТ Р 56939-2016?
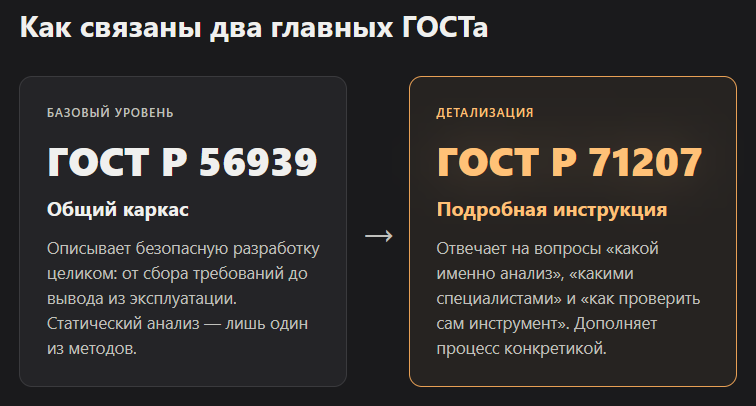
Новый стандарт уточняет требования ГОСТ Р 56939-2016 к безопасной разработке. Первый документ задает общую рамку жизненного цикла, второй детализирует один из ее практических приемов, статический анализ.
ГОСТ Р 56939-2016 описывает безопасную разработку целиком: от требований до сопровождения. Статический анализ там один из способов искать дефекты. Этого мало, когда нужно понять, как именно его проводить.
ГОСТ Р 71207-2024 закрывает этот пробел. Он отвечает на вопросы «какой анализ», «кем» и «как проверить сам анализатор». На практике это выглядит так: вы ссылаетесь на 56939 как на общий каркас, а на 71207 как на подробную инструкцию к одной его части.
Если в вашей компании уже есть процесс безопасной разработки по 56939, новый стандарт не заменяет его. Он дополняет процесс конкретикой.
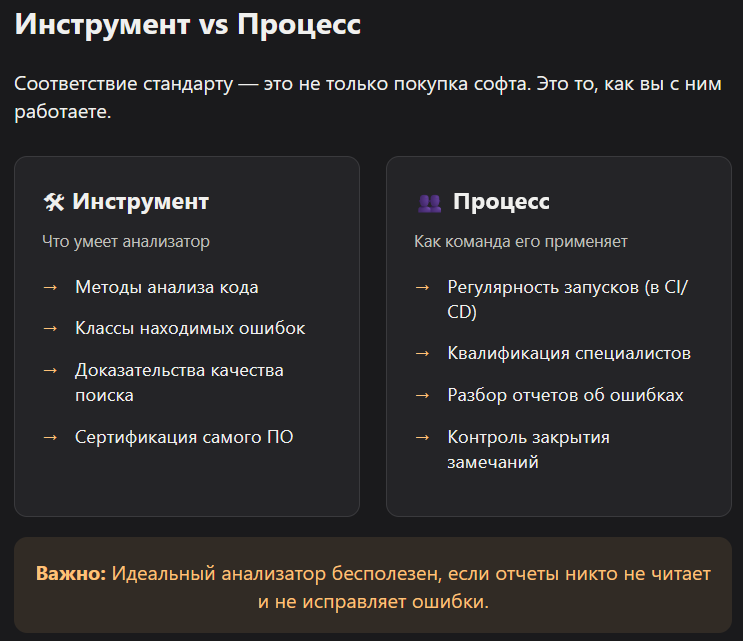
Чем требования к инструменту отличаются от требований к процессу?
Требования к инструменту описывают, что умеет анализатор: какие ошибки находит и как это проверено. Требования к процессу описывают, как команда его применяет, кто разбирает отчеты и что происходит с найденным.
Разбор специалистов PVS-Studio на Хабре подчеркивает: соответствие зависит не только от продукта, но и от организации работы компании. Мы разделяем два слоя.
| Слой | Что проверяют | Пример вопроса |
|---|---|---|
| Инструмент | Методы анализа, классы находимых ошибок, проверка самого анализатора | Как подтверждается качество поиска ошибок? |
| Процесс | Регулярность запусков, разбор отчетов, квалификация специалистов | Кто и когда закрывает найденные замечания? |
| Документы | Отчеты, регламенты, следы исполнения | Что покажем заказчику при проверке? |
Честная оговорка: даже идеальный анализатор не спасает, если отчеты никто не читает. И наоборот, аккуратный процесс на слабом инструменте пропустит целые классы ошибок.
Проверено на практике команд, которые внедряют анализ: чаще всего проседает именно процесс. Инструмент ставят за день, а привычку разбирать отчеты формируют месяцами.
Обязателен ли статический анализ по ГОСТ?
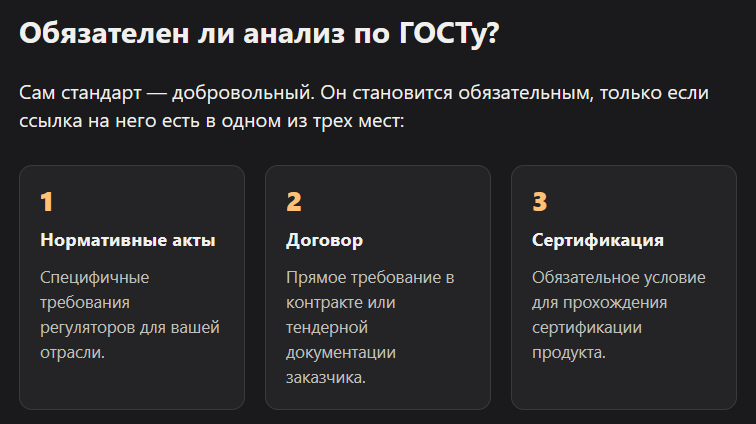
Национальные стандарты обычно применяются добровольно. Обязательность появляется, когда требование закреплено нормативным актом, договором с заказчиком или требованиями сертификации.
Здесь нет универсального ответа, и мы не будем его выдумывать. Один и тот же стандарт может быть рекомендацией для стартапа и жестким условием для поставщика в регулируемой отрасли.
Проверьте три места. Нормативные акты вашей отрасли. Условия договора или тендерной документации. Требования сертификации, если вы ее проходите или планируете.
Хороший вопрос юристу звучит так: «Где в наших документах закреплена ссылка на ГОСТ Р 71207-2024, и в каком виде?» Если ссылки нет ни в одном из трех мест, скорее всего, вы применяете стандарт добровольно. Но это решение стоит подтвердить у юриста или специалиста по безопасной разработке.
Статья не является юридической консультацией.
Какие вопросы задать вендору до внедрения?
Заявления о соответствии стандарту делают сами вендоры, поэтому их нужно подавать как заявления вендора и просить подтверждающие документы. К конкретным продуктам, включая SonarQube, без документов выводов делать нельзя.
Вендор PVS-Studio публикует собственные материалы о соответствии, например этот разбор на Хабре. Читайте такие тексты как позицию компании, а не как заключение независимой лаборатории. Это справедливо для любого производителя.
С SonarQube ситуация другая: соответствует ли он требованиям стандарта, в этой статье утверждать нельзя. Это вопрос к профильному специалисту или лаборатории.
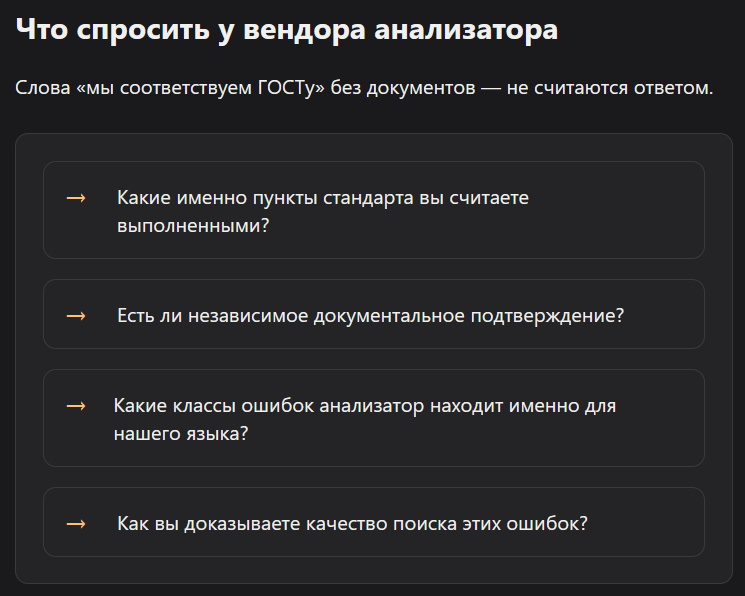
Что спросить у любого поставщика:
- Какие именно пункты стандарта вы считаете выполненными?
- Есть ли документальное подтверждение, а не только маркетинговая страница?
- Кто проверял: вы сами или независимая сторона?
- Какие классы ошибок находит анализатор для нашего языка?
- Как вы доказываете качество поиска ошибок?
Ответ «мы соответствуем» без документов ответом не считается.
Что смотреть среди российских анализаторов?
Среди российских решений чаще всего упоминают Svace, Solar appScreener и PVS-Studio. Мы называем их без оценок: перед выбором проверьте актуальные сертификаты и поддержку вашего языка.
Мы не ранжируем эти продукты и не утверждаем, что какой-то из них лучше. Сертификаты и их сроки меняются, поэтому актуальный статус смотрите у производителя и в реестре, который вам требует заказчик.
Для выбора полезнее сравнивать по своей задаче, а не по названию:
| Критерий | Что проверить |
|---|---|
| Языки | Поддержка вашего стека, а не «многих языков» |
| Сертификаты | Актуальность на день покупки |
| Интеграция | Работа в вашем CI и с вашим репозиторием |
| Отчетность | Формат, подходящий для документов заказчику |
Кстати, если часть кода у вас пишет ИИ, анализ нужен не меньше. Мы собираем инструменты для такой работы в каталоге AI-инструментов, а Claude Code и Cursor хорошо ускоряют разработку, но проверку безопасности не заменяют.
Максим: «Портал VibeCoderz мы собрали за неделю тремя скриптами голосом в Claude Code, получилось 6 200 материалов. Скорость кайфовая, но чем быстрее пишется код, тем важнее, чтобы его кто-то проверял. Ребят, это работает только с проверкой».
Какой чек-лист пройти перед внедрением?
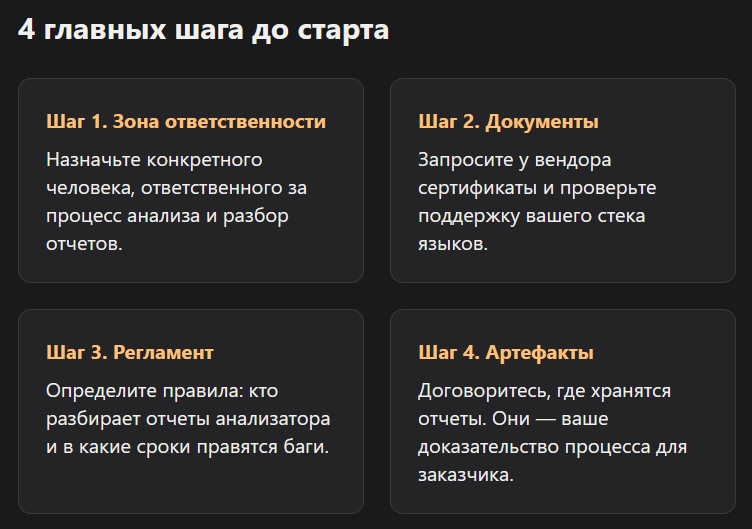
Перед внедрением стоит ответить на восемь вопросов: обязателен ли стандарт, кто отвечает за процесс, какой инструмент выбран, какие документы запрошены, как разбираются отчеты, кто обучен, как фиксируются следы исполнения, кто следит за актуальностью.
Держите список рядом, когда обсуждаете внедрение с командой:
- Выяснили, где закреплено требование: закон, договор, сертификация.
- Назначили ответственного за процесс анализа.
- Запросили у вендора документы, а не только заверения.
- Проверили поддержку нашего языка и системы сборки.
- Определили, кто разбирает отчеты и в какие сроки.
- Убедились, что у специалистов есть нужная квалификация.
- Договорились, где хранятся отчеты как доказательство процесса.
- Назначили дату повторной проверки сертификатов и версий.
Если у вас DevOps-команда, посмотрите агента для DevOps: там есть заготовки под автоматизацию рутины вокруг CI.
Чего стандарт не гарантирует?
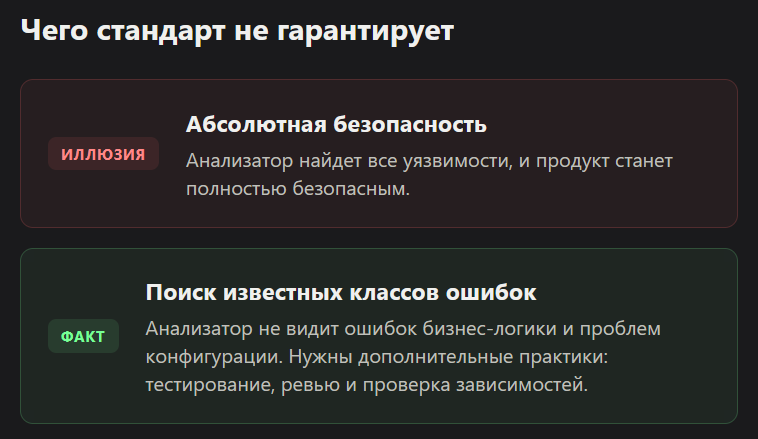
Стандарт не гарантирует отсутствие уязвимостей и не заменяет юридическую оценку. Соответствие формальным требованиям и безопасность продукта связаны, но не тождественны.
Статический анализ находит определенные классы ошибок. Он не видит проблемы конфигурации, ошибки в логике бизнес-процесса и уязвимости, которые проявляются только при работе системы. Для них нужны другие практики.
Второй момент: соответствие стандарту подтверждают документами и процессом. Красивый отчет анализатора без разбора замечаний ничего не значит.
Честно говоря, идеального инструмента, который закроет все, нет. Разумная схема такая: статический анализ плюс проверка зависимостей плюс ревью плюс тестирование.
Если нужен разбор вашего процесса разработки с AI, запишитесь на консультацию к Максиму.
Частые вопросы
Что такое ГОСТ Р 71207-2024 простыми словами?
Это национальный стандарт о том, как внедрять и выполнять статический анализ кода при безопасной разработке. Он описывает процесс, требования к методам и инструментам, к специалистам и к проверке самих анализаторов. Действует с 1 апреля 2024 года.
Обязательно ли применять ГОСТ Р 71207-2024?
Сам по себе национальный стандарт обычно применяется добровольно. Обязательным он становится, если требование закреплено нормативным актом, договором с заказчиком или условиями сертификации. Проверьте свой случай у юриста или специалиста по безопасной разработке.
Соответствует ли SonarQube ГОСТ Р 71207-2024?
Однозначного ответа в этой статье нет, и утверждать его без документов нельзя. Запросите у вендора или интегратора подтверждение соответствия либо обратитесь к профильному специалисту или лаборатории.
Достаточно ли купить сертифицированный анализатор?
Нет. Стандарт смотрит и на инструмент, и на то, как компания встроила анализ в разработку. Анализатор, который запускают раз в год и не разбирают его отчеты, процесс не закрывает.
Чем ГОСТ Р 71207-2024 связан с ГОСТ Р 56939-2016?
Новый стандарт уточняет требования ГОСТ Р 56939-2016 к безопасной разработке в части статического анализа. Первый задает общую рамку, второй детализирует один из ее инструментов.
Является ли эта статья юридической консультацией?
Нет. Мы пересказываем открытые источники простым языком. Решения о соответствии требованиям принимайте вместе с юристом или специалистом по безопасной разработке.
Глоссарий
Статический анализ кода: проверка исходного кода без его запуска, чтобы найти ошибки и потенциальные уязвимости.
Статический анализатор: программа, которая выполняет такую проверку автоматически.
Безопасная разработка: набор практик, при которых безопасность закладывается на всех этапах создания программы, а не проверяется в конце.
Вендор: производитель или поставщик программного продукта.
Нацстандарт: национальный стандарт, документ с правилами, который сам по себе применяется добровольно, пока обязательность не закреплена другим актом или договором.
CI: автоматическая сборка и проверка кода при каждом изменении.
Больше о том, как выбирать инструменты для разработки, читайте в каталоге VibeCoderz. Разобрать вашу ситуацию можно на консультации с Максимом.
Обновлено: сентябрь 2026